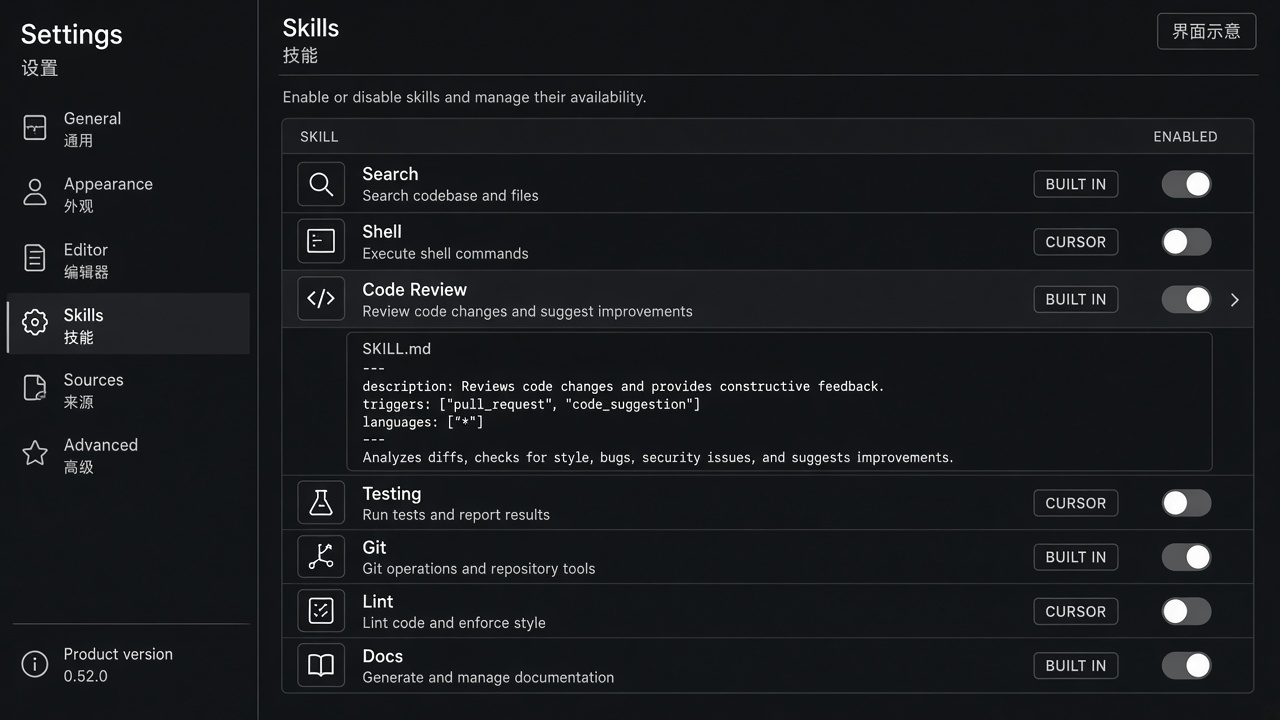
技能与自进化
SKILL.md 生命周期、安全扫描、单技能开关,以及观察驱动的学习。
技能与自进化
技能是带 SKILL.md 的目录。运行时可以按单个技能列表、扫描、patch、版本化和启停。不是「装了包,模型提到的每个 CLI 这一轮都会被调用」。
要把可复用流程放进工具循环时用技能。不要因为模型在正文里写了 mdfind 就认为技能已经跑过。
从哪里加载
build_skill_search_paths() 合并始终扫描的根目录,以及 ~/.agenticx/config.yaml 里的 skills.preset_paths / skills.custom_paths。~/.agenticx/skills/ 是核心根(第一层没有 SKILL.md 时再向下扫一层)。
每条摘要带 source(builtin、cursor、claude、registry、bundle、agent_created 等)。
启停
- 全局:配置里的
skills.disabled,对应 Skills 列表开关 - 分身:
skills_enabled;默认继承全局,只把显式关闭项写进去
Studio 面是 GET/PUT /api/skills/settings。
安全
agenticx/skills/guard.py 扫外传、凭据、注入、破坏四类模式。失败必须给出可读类别或规则,不能只写「高危」。
skill_manage(create / patch / delete)写到 ~/.agenticx/skills/<name>/。默认关,靠 AGX_SKILL_MANAGE 打开。名称可以带一段安全子路径,例如 ima/notes。
Patch 走五策略模糊匹配。每次变更追加 <skill_dir>/.changelog。
自进化
agenticx/learning/ 把工具调用观察记在当前会话(tool_call_observations.json)。后台复盘可以提议技能。真正创建仍要同时满足:
- 打开了学习(
learning.enabled/AGX_LEARNING_ENABLED) - 工具调用信号足够
- 质量门禁(步数、成功证据、去重、安全扫描、可执行性)
这不是「每轮对话都会长出新技能」。
Bundle
AGX Bundle 可以把技能和 MCP、分身、记忆模板打成一包。安装与市场见 扩展与技能生态。
实践案例:关掉一个技能
场景。 某个内置技能对这个分身太吵,你想移出工具循环,但不删目录。
- 打开设置 → 技能。列表要能「查看全部」,不能只截断几条。
- 按来源筛选时,结果必须和该来源一致。
- 关掉开关。全局关闭写入
~/.agenticx/config.yaml的skills.disabled。分身侧只把显式关闭项写入skills_enabled。 - 对话里
skill_use/ 可见技能列表不应再出现它。模型在正文里提到某个 CLI,并不等于技能被调用。
你会看到。 开关样式和其他设置一致。安全扫描失败要写出可读规则,不能只写「高危」。市场安装成功后该技能置顶并显示已添加,不应再留「添加」。